Wireless LAN & beveiliging
WLAN-modes, roaming, 802.11-standaarden, antennes, WEP/WPA/WPA2/WPA3 en 802.1X/RADIUS
1WLAN-modes: ad-hoc, MANET en infrastructure
- Geen basisstations/AP's
- Apparaten communiceren direct, enkel met nodes binnen bereik
- Nodes organiseren zichzelf en routeren voor elkaar
- Gebruikt SSID zonder AP
- Clients verbinden via een AP (ESSID)
- AP stuurt regelmatig beacons (SSID wordt gebroadcast)
- Toestellen blijven meestal in een vast gebied
- Meerdere AP's + backbone = ESS (Extended Service Set)
MANET (Mobile Ad-hoc Network) = zelfconfigurerend (mobiel mesh) netwerk van draadloos verbonden mobiele apparaten. Elk toestel stuurt verkeer door dat niet voor hemzelf bestemd is, dus is elk toestel ook een router. Uitdaging: de routeinformatie constant up-to-date houden omdat nodes bewegen.
B.A.T.M.A.N. (Better Approach To Mobile Adhoc Network) is een ad-hoc routingprotocol:
- Gedecentraliseerd: geen enkele node kent het hele netwerk
- Elke node broadcast regelmatig (originator messages) naar zijn buren en onthoudt de broadcasts van anderen
- Een node onthoudt enkel langs welke buur (next hop) pakketten naar een bestemming moeten, niet de volledige route
- Implementatie: kernelmodule batman-adv met een virtuele netwerkinterface (laag 2); werkt ook samen met bedraad
- Voorbeeldproject: Serval (Android-gsm's onderling zonder GSM-netwerk)
2Wireless roaming
In een multi-cel WLAN (meerdere AP's op verschillende kanalen, overlappende dekking) kan een client zich verplaatsen en overschakelen naar de AP met het sterkste signaal, nadat hij geauthenticeerd en geassocieerd is.
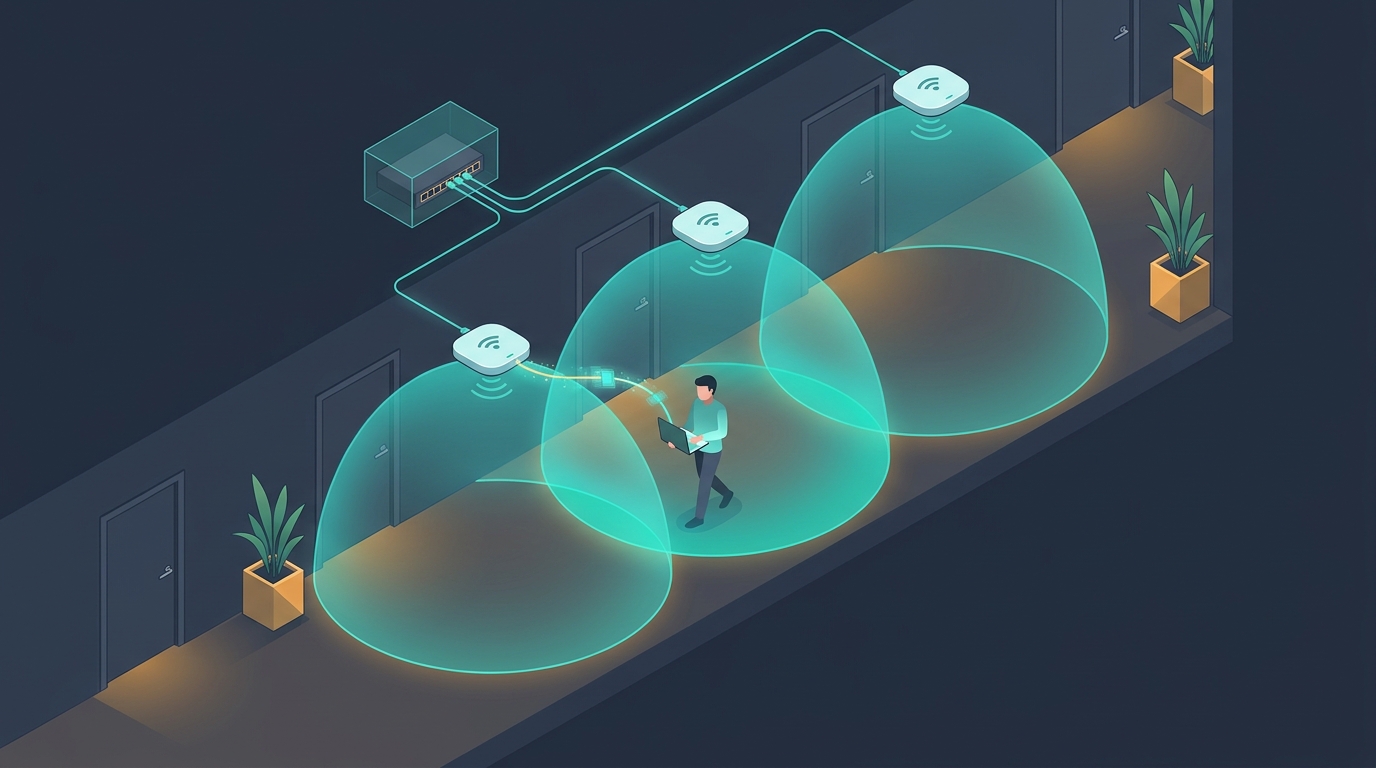
Signaal van de huidige AP wordt te zwak: de bestaande verbinding wordt verbroken.
3802.11-standaarden: b/a/g/n/ac/ax
- Modulatie: ASK/FSK/PSK veranderen amplitude/frequentie/fase van de draaggolf; QAM combineert amplitude + fase.
- FHSS (frequency hopping) in de oorspronkelijke 802.11, daarna DSSS en OFDM.
- Technieken in een nieuwe WiFi-standaard (open vraag): OFDMA, MU-MIMO, beamforming, hogere QAM (256/1024/4096), bredere kanalen, nieuwe band (6 GHz), MLO.
4WLAN-apparaten en switching
Switching-methodes (hoe een switch een frame doorstuurt, via MAC-adres):
Power management van een NIC: CAM (Constant Awake Mode, altijd aan) of PSP (Power Save Polling: slaapt na inactiviteit en wordt periodiek wakker om verkeer te verwerken).
5Antennes: gain en beamwidth
- Omnidirectioneel = 360º dekking (energie dwars op de antenne slecht); directioneel = beperkte zone.
- Gain = signaalwinst, gemeten in dBi (t.o.v. isotrope antenne) of dBd (t.o.v. dipool).
- Beamwidth (openingshoek, angle) = breedte van de straal in graden, horizontaal en verticaal.
- Gain omhoog => beamwidth omlaag: hoge gain = smalle straal = verder bereik maar kleiner gebied; lage gain = brede hoek.
- Hogere gain is niet altijd betere dekking: toestel B in de straal krijgt beter bereik, maar toestel A buiten de smalle hoek slechter.
- Hoge gain + kleine hoek = minder interferentie; lage gain + grote hoek = meer interferentie.
- Polarisatie: meestal verticaal; zender en ontvanger moeten dezelfde hebben.
- Line of sight verdwijnt bij lange afstanden door de kromming van de aarde.
Decibel (dB): logaritmische schaal voor verhoudingen. Negatieve dB = verzwakking, positieve dB = versterking; dB-waarden van opeenvolgende componenten kun je optellen. Vuistregel: +3 dB = dubbel vermogen, +10 dB = factor 10.
6Beveiliging: van WEP naar WPA3
- SSID verbergen: weinig waard, SSID zit in frames en is snifbaar.
- MAC-filter: MAC-adressen gaan in cleartext over de lucht en zijn eenvoudig te spoofen.
- Open System authenticatie: iedereen wordt toegelaten. Shared-Key: kennis van de WEP-sleutel; het challenge-responseproces is te sniffen.
7WPA, TKIP, MIC (Michael), WPA2 en WPA3
WPA = tijdelijke oplossing voor WEP, draait op bestaande hardware (firmware-update), onderdeel van 802.11i.
- TKIP (Temporal Key Integrity Protocol): wrapper rond WEP, gebruikt dezelfde RC4-engine maar met een nieuwe sleutel per pakket (key mixing) en 48-bit IV.
- MIC (Message Integrity Check): vervangt CRC32, staat aan het einde van elk bericht en verzekert dat berichten niet gespoofed/aangepast worden.
- "Michael" = de naam van het MIC-algoritme van TKIP (uitgebreide CRC). Antwoord op "Wat of wie is Michael?".
- WPA Personal: TKIP/MIC + PSK (paswoordzin op AP en clients, master key afgeleid).
- WPA Enterprise: TKIP/MIC + 802.1X/EAP + RADIUS.
- WPA2: grootste verschil = AES (CCMP) in plaats van RC4; meestal in hardware. Personal (PSK) en Enterprise (802.1X). CCMP = counter mode (elk blok andere teller) + CBC-MAC (integriteit).
- WPA3 (2018): minimum AES-128, SAE (Dragonfly) handshake: verhindert offline brute force, betere veiligheid bij zwakke paswoorden. Zwakte: downgrade-aanval (Dragonblood).
- Nadelen WPA: zwakke PSK brute-force/rainbow tables (SSID is mee in de hash), TKIP-zwakte (Beck-Tews 2008, valse ARP-pakketten); oplossing = WPA2/AES.
AP stuurt ANonce. (De PMK is al gekend: Personal = afgeleid van paswoord, Enterprise = uit 802.1X-authenticatie.)
8802.1X, EAP (LEAP/PEAP/TLS) en RADIUS
WPA(2) Enterprise = 802.1X: poort-gebaseerde toegangscontrole. Drie rollen: supplicant (client), authenticator (AP), authenticatieserver (RADIUS). Een client kan pas data sturen na geldige authenticatie. Gebruikt EAP (Extensible Authentication Protocol) als raamwerk.
- MSCHAPv2 = Microsoft challenge-response-authenticatie met username/paswoord; op zichzelf te kraken, daarom altijd binnen een TLS-tunnel (PEAP).
- TLS = opvolger van SSL; zorgt voor versleuteling en authenticatie met certificaten. Sleutels worden uitgewisseld met de public key van de server.
- Servercertificaat valideren = zeker zijn dat het de echte server is en geen rogue AP die MSCHAPv2-handshakes verzamelt en wachtwoorden in seconden kraakt.
AP stuurt een challenge; client mag voorlopig enkel EAP-verkeer sturen.
Nog niet klaar? Je kan altijd terugkomen.